分类
相关文章
-

如何基于业务场景制定高迸发网站设计 cdn 缓存层级和过期规则
2026/5/8 -

网站cdn提供商查询时的评估维度和实操方法
2026/9/14 -

云waf有谁提供与CDN和WAF联动的综合安全解决方案
2026/8/9 -

为什么cdn会成为网站加速首选解决方案的实战案例
2026/9/24 -

阿里云waf挑战赛 专项训练题库与练习建议为新手打造路径
2026/9/19 -

云waf如何防御ddos攻击 结合CDN和负载均衡的联动防护方案
2026/9/4
热门标签
排查指南网站用了cdn变慢了可能的七大原因及解决办法
2026年10月1日
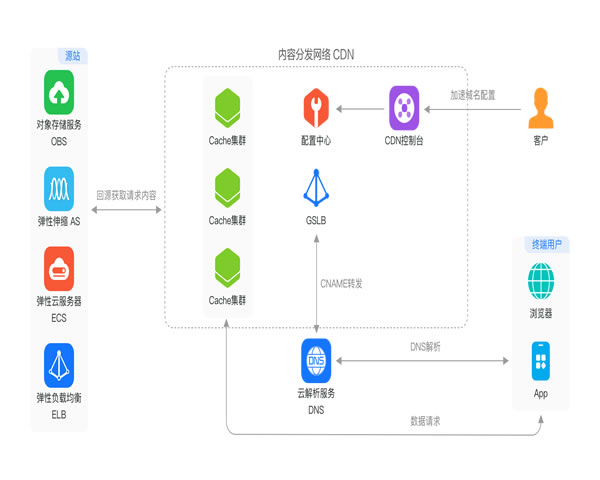
1.
概述:为什么启用CDN后网站可能变慢
• 问题背景:CDN本应加速但实际体验变差的现象并不罕见。• 常见触发条件:错误配置、源站瓶颈、DNS或SSL问题、缓存策略不当等。
• 目标:本文给出七大可能原因和逐项排查、修复步骤。
• 适用对象:使用反向代理型CDN(如CNAME接入)以及任何源站托管在VPS/云主机上的网站。
• 输出:含真实案例、服务器配置数据与量化对比表。
2.
原因一:CDN与源站回源配置不当
• 表现:静态资源走CDN但频繁回源,导致响应变慢且源站负载上升。• 排查:检查CDN控制台的回源规则、Origin域名是否正确、协议(http/https)是否匹配。
• 关键点:保证CNAME解析到CDN提供的域名,源站允许CDN IP回源并设置白名单。
• 解决:修改缓存策略(Cache-Control/Expires)、启用正确的回源主机头并避免每次都携带查询参数回源。
• 预防:在CDN上设置最长合理的静态资源缓存,开启边缘缓存并配置回源重试与并发限制。
3.
原因二:源站性能不足(VPS/主机资源瓶颈)
• 表现:即便CDN缓存失效或需要回源时,源站响应极慢,TTFB飙高。• 排查:监控CPU、内存、磁盘IO、网络带宽、连接数和进程数,查看nginx/Apache慢日志。
• 举例:真实案例中的源站配置:Ubuntu 20.04,nginx 1.18,4 vCPU,8GB RAM,磁盘:SSD 100GB,带宽:100Mbps。
• 数据示例(见下表):开启CDN前后TTFB与带宽对比可以量化问题。
• 解决:升级CPU/内存,调整worker_processes与keepalive,优化数据库查询或引入本地缓存(Redis/OPcache)。
4.
原因三:DNS解析慢或DNS未指向CDN最佳节点
• 表现:域名解析时间过长(高延迟DNS),导致首包延迟。• 排查:使用dig +trace、ping、mtr检查解析链与延迟,确认CNAME是否生效。
• 关键点:域名DNS TTL过短或使用低质量解析服务也会影响性能。
• 解决:将域名的权威DNS迁移到更快的解析服务(如Cloudflare DNS、Amazon Route53等),合理设置TTL。
• 预防:监控DNS解析时间并配置多区域权威DNS以降低解析延迟。
5.
原因四:SSL/TLS与HTTP/2配置问题
• 表现:HTTPS站点在CDN接入后握手慢、重定向多,影响加载时间。• 排查:使用SSL Labs测试,检查证书链、OCSP、TLS版本、是否启用了HTTP/2或QUIC。
• 真实案例:某站点因开启OCSP实时查询导致握手平均延迟增加50ms,合并到边缘后改善明显。
• 解决:在CDN层面启用TLS终止(如果可信),启用HTTP/2或HTTP/3,使用自动证书管理减少回源验证开销。
• 建议:避免在回源过程中强制双向验证或频繁重定向,简化TLS链路。
6.
原因五:缓存命中率低与缓存策略错误
• 表现:CDN缓存命中率低,导致大量请求直接回源,浪费带宽并且变慢。• 排查:查看CDN报表中的Cache Hit Ratio,识别哪些资源频繁回源(带有查询字符串、Cookie等)。
• 解决:统一静态资源版本号策略(如在文件名中加入hash),移除不必要的Cookie,对静态资源设置长缓存。
• 配置示例:对 /static/* 资源设置 Cache-Control: public, max-age=31536000;对API设置短缓存或不缓存。
• 预防:在CDN端启用忽略查询字符串或基于规则缓存查询参数,配合源站配置适当Vary/Cache-Control头。
7.
原因六:CDN节点选路或地理分布不匹配
• 表现:用户连接到离他们较远或拥塞的节点,导致延迟高。• 排查:通过不同地区测站工具(WebPageTest、pingdom)对比不同节点响应时间。
• 解决:要求CDN供应商调整POP分配,或者选择多CDN策略将流量分发到最近节点。
• 案例:某电商在东南亚用户群体中使用全球CDN默认策略,改为亚太优先后页面加载平均缩短0.7秒。
• 补充:考虑使用Anycast和智能路由以减少网络跃点并提高稳定性。
8.
原因七:DDoS防护或限流策略导致响应变慢
• 表现:防护规则误杀或过度限流使合法请求被延迟或排队。• 排查:检查CDN与WAF日志中的阻断/限速事件,查看是否有大量挑战(CAPTCHA/JS验证)。
• 解决:调整阈值、白名单关键IP或API、对突发流量使用动态调整策略。
• 建议:在DDoS攻击期间增加临时资源(弹性IP/Bandwidth)并开启速率限制而非完全阻断。
• 预防:部署流量基线监控与告警,定期演练防护规则避免误配置。
9.
真实案例与量化数据演示
• 背景:某中型SaaS网站接入CDN后用户反馈首页加载变慢。• 源站配置:Ubuntu 20.04, nginx 1.18, 4 vCPU, 8GB RAM, SSD 100GB, 带宽 100Mbps。
• 问题诊断:发现CDN缓存命中率仅为 12%,源站平均CPU 85%,TTFB高达 900ms。
• 处理措施:优化缓存规则、设置静态文件长缓存、开启边缘TLS、将DNS迁移到高性能解析服务。
• 结果:命中率提升至 78%,源站平均CPU降至 35%,TTFB下降到 160ms,带宽使用下降 62%。
| 指标 | 调整前 | 调整后 |
|---|---|---|
| CDN缓存命中率 | 12% | 78% |
| 源站平均CPU | 85% | 35% |
| 首页TTFB | 900ms | 160ms |
| 带宽使用下降 | — | 62% |
10.
总结与排查流程建议
• 建议流程:先测量(DNS/TTFB/命中率)→定位(CDN/源站/网络/SSL)→修复(缓存/配置/扩容)→验证与回归。• 日常运维:监控CDN报表、源站指标、设置自动告警与容量弹性计划。
• 工具推荐:使用curl/gtmetrix/WebPageTest、dig/mtr、CDN控制台与APM(如Prometheus/Grafana)。
• 注意事项:任何变更应先在灰度环境或低流量时段验证,避免同时多项改动造成无法回滚。
• 最后提醒:CDN只是加速的一环,良好的源站性能、合理的DNS与安全策略同样关键。