分类
相关文章
-

直播高防cdn 流量清洗与攻击溯源实践经验分享
2026/7/29 -

安全视角美国360cdn专用cn2快速高防节点在DDoS风暴中的防护能力
2026/9/10 -

高防cdn节点日志监控与流量异常检测最佳实践
2026/8/10 -

购买前必读 高防cdn能防御ddos攻击吗 性能与价格对比
2026/7/25 -

工程视角解读cdn高防 原理 部署成本与维护难点一览
2026/7/6 -

云高防cdn对抗复杂DDoS攻击的策略与长期维运经验分享
2026/9/8
热门标签
企业案例展示合肥实力强的高防cdn如何保卫本地业务
2026年10月10日
1.
评估需求与选型准备
步骤细分:首先明确保护对象(网站、API、游戏服务器等)、带宽峰值、合肥本地用户占比和合规要求。准备IP白名单、源站公网IP或内网出口、证书信息。对比厂商:看合肥节点覆盖、峰值清洗流量、SLA、是否支持本地运营商直连(如中国电信合肥直连)。2.
注册与合同签署
步骤细分:联系候选高防CDN厂商销售,获取合肥节点拓扑图和真实案例。确认计费模型(按流量/按峰值/按并发)并签署合同,约定SLA和应急响应时长(建议≤30分钟)。准备企业资质与站点信息提交上岗。3.
DNS 与流量切换实现
步骤细分:在DNS控制台将原站A记录切换为提供商给出的CNAME或Anycast IP。建议先做子域名(如 cdn.example.com)测试:1)在TTL短(如60s)的情况下切换;2)验证CNAME解析到合肥节点;3)逐步将主域切换并观察错误率与延时。4.
回源与缓存策略配置
步骤细分:在控制台配置源站地址(支持私网、端口、HTTP/HTTPS)。配置缓存规则:静态资源长缓存(Cache-Control 7天以上),API设置不缓存或短缓存。启用Origin Shield/回源节流以减少源站压力,设置回源并发和重试策略。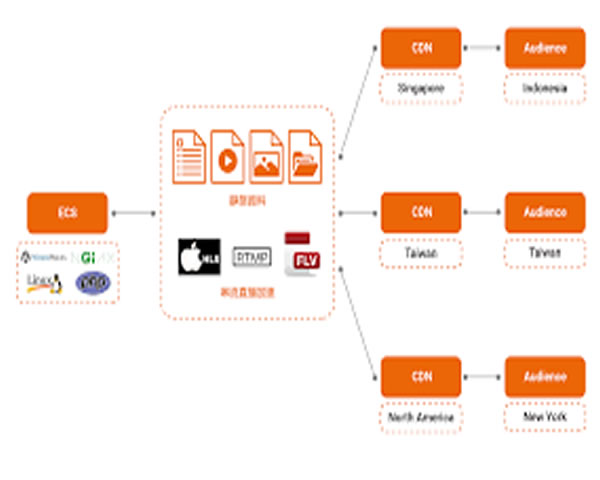
5.
SSL/TLS 与证书布署
步骤细分:上传或使用CDN自动签发证书(Let's Encrypt或付费证书)。验证证书链与SNI配置。强制HTTPS并启用HTTP/2或QUIC(若支持)。在合肥本地测试浏览器访问无证书警告、页面混合内容问题。6.
WAF与自定义防护规则
步骤细分:启用WAF基础规则(SQLi、XSS、命令注入)。根据业务编写自定义规则:限制关键接口的方法(仅允许POST/GET)、IP速率阈值、UA黑名单。测试规则时采用“观察/告警模式”先验证误杀率,再切换为“拦截模式”。7.
反爬与频率限制策略
步骤细分:配置请求速率限制(如同一IP每秒不超过20次,峰值短时间内限制更严格)。对API使用Token/签名/验证码防止滥用。针对合肥本地登录类接口,可加入滑动窗口限速或验证码策略。8.
DDoS大流量清洗与本地互联
步骤细分:确认厂商峰值清洗能力(如>=数十Gbps或Tbps)。配置清洗等级策略:按流量阈值自动切换清洗节点。与合肥本地运营商建立联动(如电信/联通/移动)以便发生大流量时快速下发清洗策略,降低本地链路影响。9.
监控、日志与告警设置
步骤细分:开启实时流量监控、回源状态、WAF拦截日志并接入ELK或SaaS日志平台。配置告警阈值(流量、错误码、回源延时)并设置多渠道通知(短信/邮件/企业微信)。定期导出攻击样本用于规则优化。10.
压测与演练流程
步骤细分:搭建压测脚本(wrk、siege或厂商压测工具),在低峰窗模拟正常流量和攻击流量(SYN flood、HTTP GET flood)。记录清洗响应时间、回源错误率。根据结果调整限速、WAF规则和回源并发。11.
故障恢复与运维手册
步骤细分:编写SOP:流量异常确认→是否触发清洗→是否切换回源或回滚DNS→通知客户与厂商。设置备用回源(备用机房或云备份)与DNS二级回退(较长TTL时用负载均衡器切换)。定期(至少月度)复盘演练。12.
合规与本地沟通要点
步骤细分:合肥本地业务注意ICP备案、公安备案要求,确认CDN厂商能协助备案及日志保存周期。与本地运营商沟通互联质量并记录联系人和应急电话。保留业务关键数据备份与日志保全策略。13.
问:合肥地区如何保证清洗响应速度?
答:优先选择在合肥有PoP节点且与本地三大运营商直连的高防CDN,开启Anycast与本地回源直连,设置自动流量阈值触发清洗并与运营商建立联动通道。通过预置清洗策略、Origin Shield与地理路由优化可把清洗响应时间控制在分钟级。
14.
问:切换到高防CDN后如何避免误伤正常用户?
答:上线初期采用灰度策略:先对子域名或低风险流量启用“观察模式”,通过日志评估误杀率;对关键接口设白名单和验证码机制;逐步调整WAF自定义规则并保留回退通道,确保误判可快速回滚。
15.
问:本地业务成本与性价比如何评估?
答:按需评估三项:保护能力(峰值清洗量)、延迟改善(合肥用户访问时延)和可用性SLA。将月均流量、预期峰值、所需清洗能力代入厂商计费模型比较,并计算因攻击导致停服的潜在损失,综合判断性价比。